
¿Tu empresa necesita un Responsable de Seguridad de la Información? Cuándo puede ser externo
Qué funciones cumple un Responsable de Seguridad de la Información, cuándo una empresa necesita designarlo y en qué casos puede contratar un responsable externo o servicio vCISO en Uruguay.
Por InfoSecura · Actualizado 19/09/2026
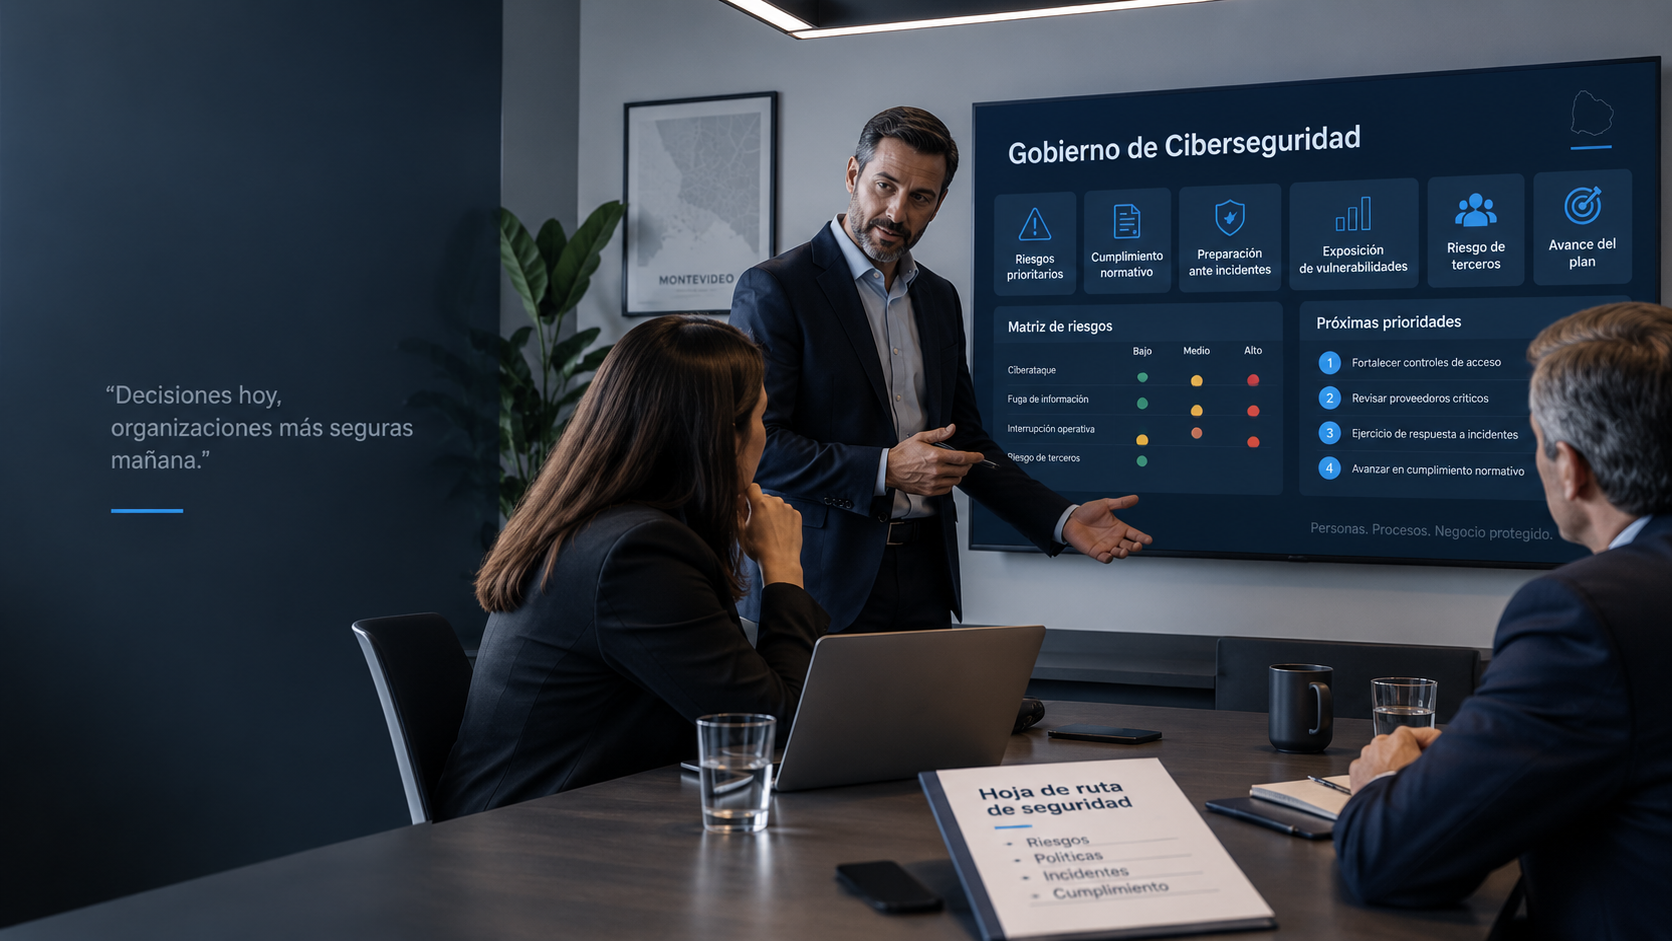
En muchas empresas la ciberseguridad termina siendo responsabilidad de alguien “porque sabe de informática”. Puede ser el gerente de TI, el administrador de sistemas, un proveedor externo o incluso la propia dirección.
El problema aparece cuando nadie tiene asignada formalmente la responsabilidad de determinar qué riesgos existen, qué controles deben implementarse, qué incidentes requieren atención, qué políticas necesita la organización y cómo debe informarse todo esto a la dirección.
Ahí aparece la figura del Responsable de Seguridad de la Información (RSI), también relacionada en muchas organizaciones con funciones denominadas CISO (Chief Information Security Officer), CISO externo o vCISO.
En Uruguay, además, el Decreto N.º 66/025 introdujo una obligación explícita para las entidades alcanzadas por la norma: deben designar un Responsable de Seguridad de la Información, y el Decreto establece expresamente que puede ser interno o externo a la organización.
Pero ¿qué significa realmente asumir ese rol? ¿Todas las empresas están obligadas a tener un RSI? ¿Puede hacerlo el responsable de infraestructura? ¿Cuándo conviene contratar un CISO externo?
En esta guía explicamos qué hace un Responsable de Seguridad de la Información, cuándo resulta necesario y cómo puede funcionar un modelo externo o de vCISO para una empresa en Uruguay.
¿Qué es un Responsable de Seguridad de la Información?
El Responsable de Seguridad de la Información es la persona encargada de coordinar y dirigir las actividades necesarias para gestionar los riesgos relacionados con la seguridad de la información y la ciberseguridad de una organización.
No debería entenderse simplemente como “la persona que arregla problemas de seguridad”.
Su función es principalmente de gobierno, gestión y coordinación.
Dependiendo del tamaño y características de la organización, sus responsabilidades pueden incluir:
- definir la estrategia de seguridad de la información;
- coordinar la gestión de riesgos;
- desarrollar políticas y procedimientos;
- supervisar la implementación de controles;
- coordinar la gestión de vulnerabilidades;
- participar en la respuesta a incidentes;
- supervisar proveedores críticos;
- coordinar auditorías;
- realizar seguimiento de planes de acción;
- presentar riesgos y métricas a la dirección;
- asesorar sobre cumplimiento regulatorio;
- definir prioridades de inversión en ciberseguridad.
En una organización madura, el RSI conecta dos mundos que muchas veces funcionan separados:
el negocio y la tecnología.
¿Qué exige el Decreto 66/025 en Uruguay?
El artículo 10 del Decreto N.º 66/025 establece que las entidades comprendidas por la norma deben designar un Responsable de Seguridad de la Información.
La disposición contiene tres elementos especialmente importantes:
- el responsable puede ser interno o externo a la entidad;
- debe contar con las competencias necesarias;
- debe contar con independencia técnica para cumplir sus funciones apropiadamente.
Este último punto es particularmente relevante.
La organización no debería limitarse a asignar el título de RSI a cualquier persona únicamente para cumplir formalmente con el requisito. El responsable debe encontrarse en condiciones reales de evaluar riesgos, advertir deficiencias y proponer medidas aunque esas conclusiones resulten incómodas para otras áreas de la organización.
¿Todas las empresas uruguayas están obligadas a designar un RSI?
No.
El Decreto 66/025 no establece esta obligación para todas las empresas privadas del país.
El artículo 2 determina que el Decreto se aplica a:
- todas las entidades públicas;
- entidades privadas vinculadas a servicios o sectores críticos del país.
Agesic ha aclarado además que una empresa privada no queda automáticamente comprendida simplemente por venderle productos o servicios al Estado.
Para los proveedores privados, el alcance está relacionado con su participación en la cadena de suministro de servicios críticos. En los casos correspondientes, el cliente estatal o el organismo regulador deberá comunicar formalmente el alcance y los plazos aplicables.
Si querés profundizar específicamente sobre este punto podés consultar nuestra guía sobre el Decreto 66/025 y sus obligaciones de ciberseguridad.
¿Entonces una empresa no alcanzada por el Decreto no necesita un responsable?
Que una organización no tenga una obligación regulatoria específica de designar un RSI no significa que nadie deba responsabilizarse por la seguridad.
Alguien debería poder responder preguntas como:
- ¿Cuáles son nuestros principales riesgos de ciberseguridad?
- ¿Qué sistemas son críticos?
- ¿Quién decide qué vulnerabilidades se corrigen primero?
- ¿Quién acepta un riesgo cuando algo no puede corregirse?
- ¿Qué hacemos si sufrimos un ransomware?
- ¿Quién revisa nuestros proveedores?
- ¿Nuestros backups realmente funcionan?
- ¿Cómo sabemos si Microsoft 365 está adecuadamente protegido?
- ¿Qué inversiones de seguridad necesitamos?
- ¿Cómo informamos el nivel de riesgo a la dirección?
Si nadie puede responderlas de forma consistente, existe un problema de gobernanza aunque no exista una obligación legal específica.
¿Qué dice el Marco de Ciberseguridad de Uruguay 5.0?
El Marco de Ciberseguridad de Uruguay 5.0 incorpora la designación del Responsable de Seguridad de la Información dentro de su función de Organización y Gobernanza.
El requisito OR.1 establece una progresión de madurez.
En los primeros niveles se espera que exista una persona que cumpla el rol y coordine actividades de seguridad.
A medida que aumenta el nivel de madurez, se requiere que:
- el RSI se encuentre formalmente designado;
- sus responsabilidades estén documentadas;
- participe en la gestión de riesgos;
- coordine las actividades de seguridad de la información;
- interactúe con responsables de activos y otros referentes de la organización.
Puede consultarse específicamente el requisito en MCU 5.0 – OR.1 Designar un Responsable de la Seguridad de la Información.
RSI, CISO y vCISO: ¿son lo mismo?
Los términos se utilizan frecuentemente de forma intercambiable, pero no significan exactamente lo mismo.
Figura Qué representa RSI Responsable de Seguridad de la Información. Es la denominación utilizada, entre otros ámbitos, por el Decreto 66/025 y el MCU de Agesic. CISO Chief Information Security Officer. Es una denominación empresarial internacional para quien dirige la función de seguridad de la información. vCISO Virtual CISO. Es un modelo mediante el cual una organización contrata externamente parte o la totalidad de las funciones que normalmente realizaría un CISO. CISO as a Service Otra denominación comercial para un servicio externo de dirección y gobierno de ciberseguridad.Una misma persona puede desempeñar materialmente estas funciones dependiendo de la organización.
Lo importante no es tanto el título utilizado como las responsabilidades, competencias, autoridad e independencia asignadas al rol.
¿El Responsable de TI puede ser también Responsable de Seguridad?
Puede serlo en determinadas organizaciones, pero conviene analizar posibles conflictos.
El área de TI suele ser responsable de:
- mantener sistemas funcionando;
- administrar infraestructura;
- implementar cambios;
- gestionar usuarios;
- operar redes y servidores;
- resolver incidentes operativos.
El responsable de seguridad, en cambio, puede necesitar:
- auditar esas configuraciones;
- cuestionar decisiones técnicas;
- solicitar cambios;
- reportar riesgos pendientes;
- evaluar si las medidas implementadas son suficientes.
Si la misma persona implementa un control, evalúa si el control es adecuado y además informa su propio desempeño, puede aparecer un problema de independencia.
Esto no significa que una pequeña empresa necesite obligatoriamente separar completamente los roles. Significa que debe entender el riesgo y establecer mecanismos adecuados de revisión y supervisión.
¿El proveedor de soporte informático puede ser el RSI?
Técnicamente puede existir un esquema externo, pero soporte informático y dirección de seguridad son funciones diferentes.
Un proveedor tradicional de IT suele concentrarse en:
- soporte a usuarios;
- servidores;
- redes;
- Microsoft 365;
- equipamiento;
- backups;
- resolución de problemas.
La función de seguridad requiere además capacidades de:
- gestión de riesgos;
- gobernanza;
- cumplimiento;
- gestión de incidentes;
- auditoría;
- análisis de vulnerabilidades;
- políticas;
- comunicación con dirección;
- planificación estratégica.
Además, si el mismo proveedor implementa la infraestructura y luego debe evaluar independientemente si esa infraestructura está correctamente protegida, puede existir un conflicto que convenga gestionar.
¿Qué hace un CISO externo o vCISO?
Un servicio de vCISO permite contratar capacidades de dirección de seguridad sin incorporar necesariamente un ejecutivo de seguridad a tiempo completo.
Las funciones pueden adaptarse a cada organización.
1. Estrategia de ciberseguridad
El vCISO ayuda a determinar dónde se encuentra la organización, dónde debería llegar y cuáles son las prioridades.
Esto puede materializarse mediante un roadmap de 12, 24 o 36 meses.
2. Gestión de riesgos
Identifica y evalúa riesgos relacionados con:
- sistemas críticos;
- datos;
- proveedores;
- infraestructura;
- servicios cloud;
- personas;
- continuidad del negocio.
Después ayuda a determinar si esos riesgos deben mitigarse, transferirse, evitarse o aceptarse.
3. Políticas y procedimientos
Un programa de seguridad necesita reglas claras.
El RSI puede coordinar documentos como:
- Política de Seguridad de la Información.
- Política de Control de Acceso.
- Política de Gestión de Vulnerabilidades.
- Política de Backups.
- Política de Uso Aceptable.
- Procedimiento de Respuesta a Incidentes.
- Gestión de proveedores.
- Gestión de riesgos.
- Continuidad y recuperación.
El objetivo no debería ser producir documentación que nadie utiliza, sino convertir las políticas en prácticas reales.
4. Seguimiento de vulnerabilidades
El CISO o RSI no necesita ejecutar personalmente todos los escaneos, pero debe asegurarse de que exista un proceso.
Eso implica conocer:
- qué activos se evalúan;
- qué vulnerabilidades existen;
- cuáles son prioritarias;
- quién debe corregirlas;
- qué excepciones permanecen abiertas;
- si las remediaciones fueron verificadas.
Podés ampliar este punto en nuestra guía de gestión de vulnerabilidades en empresas.
5. Respuesta a incidentes
Cuando ocurre un incidente importante, alguien necesita coordinar.
El RSI puede ayudar a:
- activar el procedimiento de respuesta;
- coordinar equipos técnicos;
- escalar decisiones;
- preservar evidencia;
- involucrar a dirección y asesores legales;
- gestionar las comunicaciones correspondientes;
- supervisar acciones posteriores.
Esto no significa necesariamente que el RSI deba realizar personalmente análisis forense o tareas técnicas especializadas. Puede coordinar especialistas de Respuesta a Incidentes cuando sea necesario.
6. Auditorías y cumplimiento
El responsable puede coordinar actividades relacionadas con:
- ISO/IEC 27001;
- Marco de Ciberseguridad de Uruguay;
- CIS Controls;
- requisitos de clientes;
- auditorías internas;
- auditorías externas;
- planes de acción.
El objetivo es evitar que las auditorías se transformen en proyectos de último momento donde se intenta reconstruir evidencia pocos días antes de la revisión.
7. Seguridad de proveedores
El RSI también debería intervenir cuando un tercero tendrá acceso a información o sistemas relevantes.
Por ejemplo:
- proveedores cloud;
- software SaaS;
- soporte remoto;
- desarrolladores;
- data centers;
- servicios administrados.
La evaluación puede contemplar controles técnicos, contractuales, continuidad, privacidad y mecanismos de notificación de incidentes.
8. Reportes a la dirección
Una de las funciones más importantes es convertir información técnica en riesgo empresarial.
La dirección no debería recibir únicamente reportes como:
“Tenemos 427 vulnerabilidades y 14 son críticas”.
Necesita entender:
- qué puede ocurrir;
- qué procesos están en riesgo;
- qué probabilidad existe;
- qué controles faltan;
- cuánto cuesta reducir el riesgo;
- qué riesgos continúan siendo aceptados.
CISO externo no significa tercerizar la responsabilidad de la dirección
Este concepto es fundamental.
Contratar un responsable externo no significa que la empresa deje de ser responsable de sus decisiones.
El vCISO:
- asesora;
- coordina;
- evalúa;
- propone;
- supervisa;
- reporta.
Pero las decisiones de negocio continúan perteneciendo a la dirección de la organización.
Por ejemplo, si existe un sistema crítico sin soporte y reemplazarlo cuesta una cantidad significativa de dinero, el RSI puede identificar el riesgo y recomendar opciones. La decisión empresarial final sobre inversión y aceptación del riesgo corresponde a quienes tengan la autoridad adecuada.
¿Qué significa que el RSI tenga independencia técnica?
El Decreto 66/025 exige expresamente independencia técnica.
En términos prácticos, el responsable debería poder emitir conclusiones profesionales sin que estas dependan exclusivamente de los intereses del área que está siendo evaluada.
Por ejemplo, debería poder informar a la dirección:
- que un sistema crítico representa un riesgo;
- que determinado proveedor no cumple requisitos suficientes;
- que una vulnerabilidad debe remediarse;
- que un incidente requiere escalamiento;
- que una excepción de seguridad no debería mantenerse indefinidamente.
La independencia no implica trabajar aislado.
El RSI debe colaborar estrechamente con IT, dirección, legal, recursos humanos, operaciones y proveedores. Lo importante es preservar la capacidad de evaluar y reportar riesgos objetivamente.
¿Cuándo conviene un Responsable de Seguridad externo?
Un modelo externo puede tener especialmente sentido cuando:
- la empresa necesita dirección de seguridad pero no justifica un CISO full-time;
- el equipo de IT está concentrado en operación e infraestructura;
- se necesita mayor independencia respecto de quienes administran los sistemas;
- existen requisitos regulatorios o contractuales crecientes;
- la organización está implementando ISO 27001 o el MCU;
- los clientes comienzan a solicitar cuestionarios y evidencias de seguridad;
- la dirección necesita una visión ejecutiva de los riesgos;
- existen múltiples proveedores pero nadie coordina la seguridad entre ellos;
- la organización sufrió un incidente y necesita profesionalizar la función.
¿Cuándo puede ser mejor un CISO interno?
Un CISO interno puede resultar más adecuado cuando la organización tiene suficiente tamaño, criticidad y complejidad para requerir dedicación permanente.
Por ejemplo:
- equipos tecnológicos grandes;
- operación altamente regulada;
- infraestructura compleja;
- alto volumen de proyectos;
- riesgo elevado;
- equipos propios de ciberseguridad;
- necesidad constante de interacción con dirección.
Incluso en esos casos, el CISO interno puede apoyarse en servicios externos especializados para pentesting, SOC, respuesta a incidentes, auditoría o determinadas evaluaciones.
¿Cuánto tiempo necesita dedicar un vCISO?
No existe una cantidad universal de horas.
Depende de:
- tamaño de la organización;
- cantidad de usuarios;
- complejidad tecnológica;
- sector;
- regulación;
- nivel de madurez;
- cantidad de proveedores;
- proyectos existentes;
- riesgo aceptado.
Una PyME puede necesitar inicialmente pocas horas mensuales de dirección y seguimiento.
Una organización más compleja puede requerir una dedicación considerablemente mayor.
También es habitual que la demanda sea más alta durante los primeros meses, mientras se realiza el diagnóstico, se desarrollan políticas, se identifican riesgos y se construye el roadmap.
vCISO y vSecOps: funciones diferentes pero complementarias
Una distinción importante es la existente entre gobierno y operación.
vCISO / RSI vSecOps Estrategia Operación técnica Gestión de riesgos Gestión operativa de vulnerabilidades Políticas Hardening Cumplimiento Revisión de configuraciones Roadmap Seguimiento de controles Reportes a dirección Apoyo técnico a infraestructura Gobierno de incidentes Ejecución y coordinación técnicaEn muchas empresas ambas capacidades se complementan.
El vCISO puede identificar que la organización necesita mejorar su gestión de vulnerabilidades, por ejemplo, mientras un servicio de vSecOps ejecuta el proceso técnico y reporta sus resultados.
¿Qué debería recibir una empresa de un servicio vCISO?
Un servicio serio no debería limitarse a una reunión mensual y algunos consejos informales.
Dependiendo del alcance contratado, deberían existir entregables y actividades concretas.
Por ejemplo:
- diagnóstico inicial;
- registro de riesgos;
- roadmap de seguridad;
- políticas y procedimientos;
- plan anual de actividades;
- seguimiento de vulnerabilidades;
- gestión de excepciones;
- revisión de proveedores;
- indicadores de seguridad;
- reportes ejecutivos;
- reuniones de seguimiento;
- planes de acción;
- coordinación de auditorías;
- participación ante incidentes.
Indicadores que un RSI debería poder presentar
La dirección necesita visibilidad sobre la evolución de la seguridad.
Algunos indicadores útiles pueden ser:
- principales riesgos abiertos;
- vulnerabilidades críticas pendientes;
- tiempo medio de remediación;
- porcentaje de usuarios con MFA;
- cobertura de EDR;
- estado de backups y pruebas de restauración;
- incidentes ocurridos;
- resultados de simulaciones de phishing;
- estado de planes de acción;
- riesgos de proveedores;
- avance del roadmap de seguridad.
El objetivo no es llenar presentaciones de métricas, sino proporcionar información que permita tomar decisiones.
Señales de que tu empresa necesita profesionalizar esta función
Algunas señales frecuentes son:
- Nadie sabe claramente quién es responsable de ciberseguridad.
- Cada incidente se resuelve de manera improvisada.
- La seguridad depende exclusivamente del proveedor de IT.
- Existen herramientas pero nadie evalúa si están correctamente configuradas.
- Las vulnerabilidades se detectan pero permanecen meses sin seguimiento.
- Los clientes comienzan a enviar cuestionarios de seguridad difíciles de responder.
- No existe un registro de riesgos.
- Las políticas están desactualizadas o no existen.
- No hay métricas para presentar a dirección.
- Nadie revisa formalmente a los proveedores críticos.
- No existe un procedimiento probado de respuesta a incidentes.
- La empresa está creciendo y la seguridad continúa gestionándose de manera informal.
Checklist para elegir un CISO externo
Antes de contratar un servicio conviene preguntar:
- ¿Qué experiencia tiene gestionando seguridad empresarial?
- ¿Con qué marcos trabaja?
- ¿Entiende aspectos técnicos además de cumplimiento?
- ¿Puede comunicarse con dirección y con equipos técnicos?
- ¿Qué entregables están incluidos?
- ¿Cómo se realiza el seguimiento?
- ¿Participa ante incidentes?
- ¿Cómo mantiene independencia respecto de otros proveedores?
- ¿Cómo se documentan las decisiones y riesgos?
- ¿Qué sucede si la organización necesita más horas durante un incidente o proyecto?
El RSI no debería existir solamente para una auditoría
Un error común consiste en activar la función de seguridad únicamente cuando aparece una certificación, licitación o auditoría.
La seguridad cambia continuamente.
Aparecen:
- nuevas vulnerabilidades;
- nuevos empleados;
- nuevos proveedores;
- nuevas aplicaciones;
- nuevas amenazas;
- cambios regulatorios;
- nuevos proyectos de negocio.
Por eso el Responsable de Seguridad debería formar parte del funcionamiento regular de la organización.
¿Por dónde empezar?
Una empresa que quiera profesionalizar su gobierno de ciberseguridad puede comenzar con cinco pasos:
- Definir quién será responsable de la función.
- Realizar un diagnóstico inicial de seguridad.
- Identificar y priorizar riesgos.
- Construir un roadmap realista.
- Establecer seguimiento periódico con la dirección.
No es necesario implementar veinte herramientas nuevas para comenzar.
Muchas veces las primeras mejoras provienen de ordenar responsabilidades, conocer los activos, corregir configuraciones, implementar MFA, gestionar vulnerabilidades y formalizar procesos que hasta ese momento dependían únicamente del conocimiento informal del equipo de IT.
Para una visión más amplia podés consultar nuestra guía de ciberseguridad para empresas en Uruguay.
Responsable de Seguridad de la Información externo y vCISO en Uruguay
En InfoSecura brindamos servicios de vCISO para organizaciones que necesitan desarrollar y mantener una función profesional de seguridad de la información sin necesariamente incorporar un CISO interno de tiempo completo.
El servicio puede incluir:
- función de Responsable de Seguridad de la Información externo;
- evaluación inicial de madurez;
- gestión de riesgos;
- desarrollo y mantenimiento de políticas;
- roadmap de ciberseguridad;
- alineación con MCU 5.0, ISO 27001 y CIS Controls;
- seguimiento de vulnerabilidades y planes de acción;
- revisión de proveedores;
- preparación y coordinación de auditorías;
- gestión y coordinación de incidentes;
- reportes técnicos y ejecutivos;
- asesoramiento periódico a dirección y equipos de IT.
Cuando se requieren tareas técnicas continuas, la función puede complementarse con nuestros servicios de vSecOps, manteniendo diferenciadas pero coordinadas las funciones de gobierno y operación.
El objetivo es que la seguridad deje de depender de acciones aisladas y se transforme en un proceso gestionado, medible y alineado al riesgo del negocio.
Conocé nuestro servicio de vCISO →
Preguntas frecuentes sobre el Responsable de Seguridad de la Información
¿Todas las empresas de Uruguay deben tener un Responsable de Seguridad de la Información?
No. El Decreto 66/025 establece esta obligación para las entidades comprendidas por su ámbito de aplicación: entidades públicas y determinadas entidades privadas vinculadas a servicios o sectores críticos. Otras organizaciones pueden igualmente designar un responsable como buena práctica de gobierno.
¿El Responsable de Seguridad de la Información puede ser externo?
Sí. El artículo 10 del Decreto 66/025 establece expresamente que puede ser interno o externo a la entidad, siempre que cuente con las competencias necesarias y la independencia técnica requerida para desarrollar apropiadamente sus funciones.
¿Un vCISO puede actuar como Responsable de Seguridad de la Información?
Un servicio vCISO puede estructurarse para asumir las funciones de un Responsable de Seguridad de la Información externo cuando resulte apropiado y se definan formalmente las responsabilidades, autoridad, alcance y requisitos aplicables a la organización.
¿Qué diferencia hay entre CISO y Responsable de Seguridad de la Información?
CISO es una denominación empresarial internacional, mientras que Responsable de Seguridad de la Información es la denominación utilizada en distintos marcos y en el Decreto 66/025. Las funciones pueden superponerse ampliamente, aunque el alcance concreto depende de cada organización.
¿El gerente de IT puede ser RSI?
Puede serlo dependiendo de la estructura y requisitos de la organización, pero debe evaluarse si cuenta con las competencias necesarias y si puede mantenerse una independencia técnica adecuada respecto de las funciones que él mismo administra.
¿Un Responsable de Seguridad tiene que ser técnico?
Debe comprender suficientemente los riesgos y controles tecnológicos para dirigir la función, pero el rol no consiste únicamente en realizar tareas técnicas. También requiere competencias en gestión de riesgos, gobierno, políticas, cumplimiento, incidentes y comunicación con dirección.
¿Una empresa pequeña necesita un CISO full-time?
No necesariamente. En empresas con menor tamaño o complejidad puede resultar más eficiente utilizar un modelo externo o de dedicación parcial, siempre que el nivel de servicio sea proporcional a los riesgos y necesidades de la organización.
¿El vCISO sustituye al equipo de IT?
No. Son funciones diferentes. El equipo de IT administra y opera la tecnología, mientras que el vCISO dirige y supervisa la función de seguridad desde una perspectiva de riesgos, gobierno y cumplimiento. Deben trabajar coordinadamente.
¿Qué debería hacer primero un nuevo RSI?
Normalmente debería comenzar entendiendo el contexto de la organización, identificando activos y procesos críticos, evaluando los controles existentes, identificando riesgos y construyendo un roadmap priorizado de mejoras.
Fuentes oficiales
- IMPO – Decreto N.º 66/025, texto actualizado.
- IMPO – Decreto N.º 66/025, artículo 10.
- Agesic – Marco de Ciberseguridad de Uruguay 5.0.
- Agesic – OR.1 Designar un Responsable de la Seguridad de la Información.
- Agesic – Preguntas frecuentes sobre el Decreto N.º 66/025.
Contenido informativo general. La obligación de designar un Responsable de Seguridad de la Información y el alcance concreto de sus funciones deben analizarse según la normativa, sector, actividad y características particulares de cada organización.